


Портал о бизнесе
Как Фрэнк Абигнейл обманул банки на $2,5 млн: 5 уроков кибербезопасности для собственников и руководителей

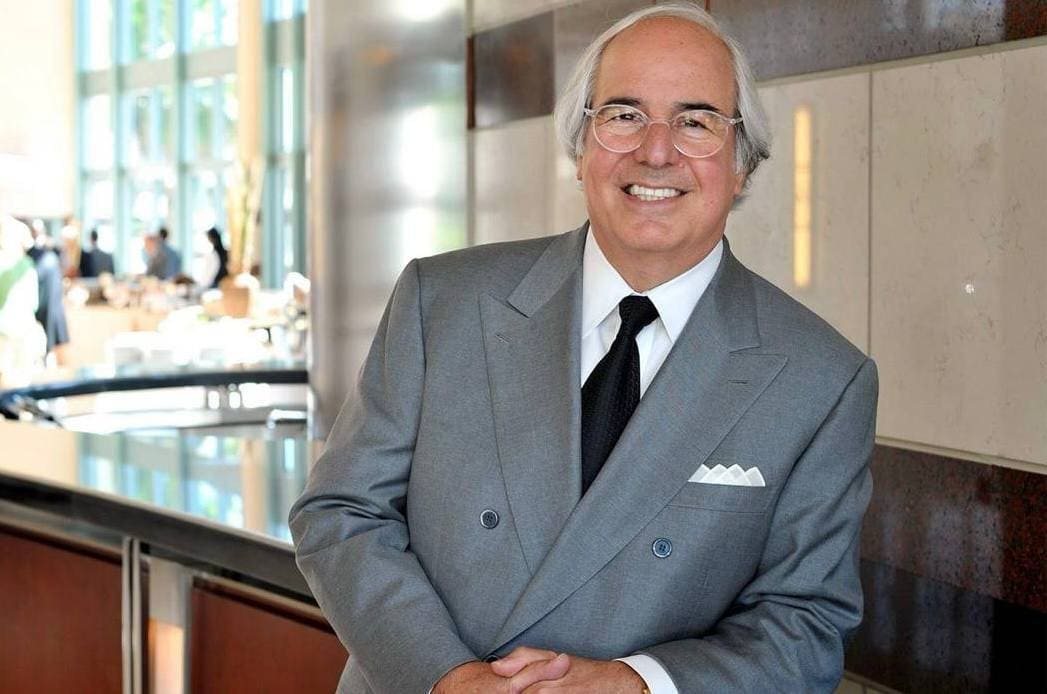
Почему мошенники обходят защиту банков и компаний, и что руководитель может сделать уже сегодня? В 1960-х американский подросток Фрэнк Абигнейл обманул банки, авиакомпании и больницы на $2,5 млн — без хакерских атак и поддельных документов, используя только психологию. К 21 году он стал самым молодым преступником в истории ФБР. Сегодня его методы стали основой социальной инженерии и deepfake-атак.
Для собственников и руководителей история Абигнейла — не просто увлекательное чтиво, а карта уязвимостей, которые есть в каждой компании. Разбираем главные уроки и даем практический чек-лист.
Кто такой Фрэнк Абигнейл и почему его история актуальна в 2025 году
Фрэнк Абигнейл — американский мошенник, который в 1960-х годах подделывал чеки на миллионы долларов, выдавал себя за пилота Pan Am, врача и прокурора. В 1980 году он опубликовал автобиографию «Поймай меня, если сможешь», по которой Стивен Спилберг снял одноименный фильм с Леонардо Ди Каприо.
Сегодня Абигнейл — миллионер, консультант ФБР и автор систем защиты документов. Его клиентами стали более 15 000 финансовых учреждений по всему миру.
Почему это важно: в 2025 году в Беларуси житель Житковичей организовал бизнес по печати поддельных свидетельств о регистрации авто. Фальшивки использовались для залога в ломбардах и получения микрозаймов. Системы проверки оказались недостаточно надежными.
Люди верят тому, что видят, а не тому, что есть
Главный принцип Абигнейла: «90% успеха — презентация, и только 10% — сам чек».
Когда он в форме пилота Pan Am входил в банк, клерки не проверяли документы — они видели человека в форме, который выглядел так, будто имеет право требовать деньги.
Как это работает в 2025 году:
· Инженерная компания Arup потеряла $25 млн после deepfake-атаки. Мошенники создали цифрового клона финансового директора и убедили сотрудника перевести деньги. Системы не были взломаны.
· Clorox потеряла $380 млн после того, как хакер позвонил в service desk, представился сотрудником и попросил сбросить пароль. Сотрудник поддержки не проверил личность звонящего.
Что это значит для руководителя: если ваши сотрудники доверяют голосу в трубке или письму от директора — компания уязвима прямо сейчас.
Цель мошенника — не человек, а система
Абигнейл всегда подчеркивал: он никогда не обманывал отдельных людей — только крупные организации. «Я не причинил финансового вреда ни одному человеку и не стал причиной чьего-то увольнения», — говорил он.
Эта этика мошенника — точный диагноз корпоративных уязвимостей. Проблема не в клерках, а в системе, которая позволяет провести операцию без должной проверки.
Вывод для руководителя: не ищите виноватых среди сотрудников. Ищите дыры в процедурах.
Мошенник знает вашу систему лучше вас
Абигнейл говорил: «Я знал о чеках больше, чем сотрудники банков». Он изучил систему лучше тех, кто в ней работал: какие цифры за что отвечают, как работают коды маршрутизации, какие проверки проводят банки, а какие нет.
Универсальный принцип: мошенник всегда изучает вашу систему с единственной целью — найти слабое звено.
Пример 2025 года: атака на Coinbase. Злоумышленники не взламывали системы — они подкупили сотрудников поддержки, имевших легитимный доступ к данным клиентов. Технически те делали свою работу. Просто с другой целью.
Вопрос для самопроверки: когда вы последний раз проверяли, какие права доступа есть у ваших сотрудников? Кто может провести платеж? Кто может изменить реквизиты контрагента? Кто имеет доступ к базе клиентов?
Предотвращение — лучшая защита
Сам Абигнейл сформулировал это так: «Предотвращение — лучшая форма защиты. Если вы стали жертвой, вы не вернете свои деньги».
В Беларуси, где судебные процедуры могут быть длительными, а возврат средств через границу — сложным, этот совет особенно актуален. Лучший способ не потерять деньги — построить систему, в которой мошенничество просто не сработает.
Чек-лист безопасности для собственников и руководителей
1. Внедрите многофакторную аутентификацию везде, где есть деньги.
Пароль — не защита. Пароль — приглашение. MFA блокирует большинство атак, даже если пароль украден.
2. Создайте процедуру двойного подтверждения для финансовых операций.
Абигнейл обходил системы, где один человек мог провести операцию единолично. Если для перевода нужны подписи двух людей — мошеннику придется обмануть двоих.
3. Обучите сотрудников распознавать социальную инженерию.
Конкретно: «Если кто-то просит срочно перевести деньги, сменить реквизиты или предоставить доступ — остановитесь и позвоните руководителю по известному вам номеру». Правило «перезвони, а не отвечай» спасает миллионы.
4. Проверяйте контрагентов, особенно иностранных.
Используйте сервисы МНС: «Сведения о бизнес-партнере», реестры недобросовестных поставщиков. Но помните: отсутствие негативной информации в открытом доступе не означает надежность контрагента.
5. Ограничьте доступ к данным по необходимости.
В истории Coinbase ключевой проблемой было то, что сотрудники поддержки имели доступ ко всем данным клиентов. Field-level access control — не паранойя, а стандарт безопасности.
Финальный парадокс: самый честный мошенник
Сегодня Фрэнк Абигнейл — миллионер, консультант ФБР и автор систем защиты документов. Он разработал ручку, которую невозможно подделать химическими растворителями.
Его главный совет бизнесу: «Предотвращение — лучшая форма защиты. Если вы стали жертвой, вы не вернете свои деньги».
Абигнейл говорил о себе: «В каком-то смысле я до сих пор мошенник. Просто теперь я использую позитивный обман вместо негативного». Его история — напоминание: знание уязвимостей системы может быть использовано в обе стороны. Вопрос лишь в том, на чьей стороне вы играете.
Источники при подготовке материала: автобиография Фрэнка Абигнейла «Catch Me If You Can» и книга «The Art of the Steal», материалы Visa о защите малого бизнеса, кейсы Arup, Clorox и Coinbase, данные белорусских государственных сервисов.
